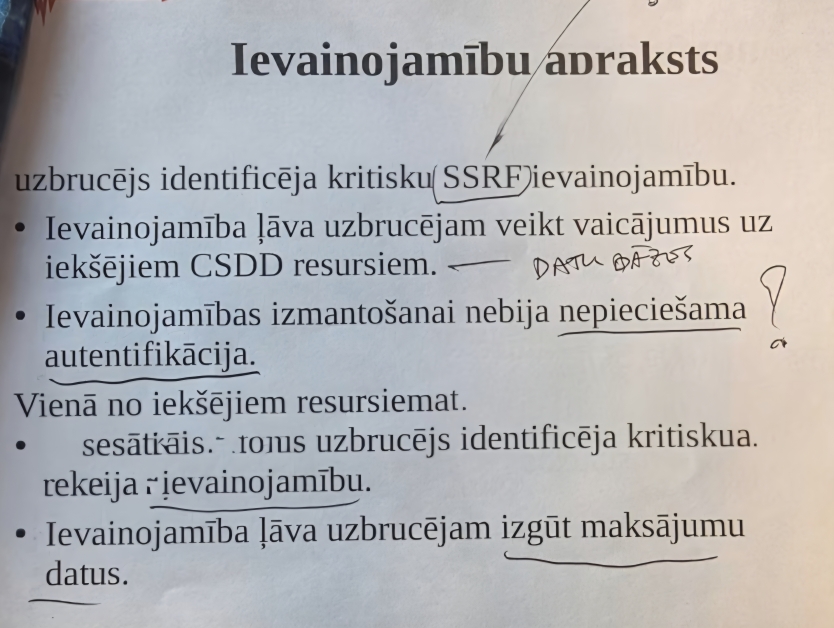
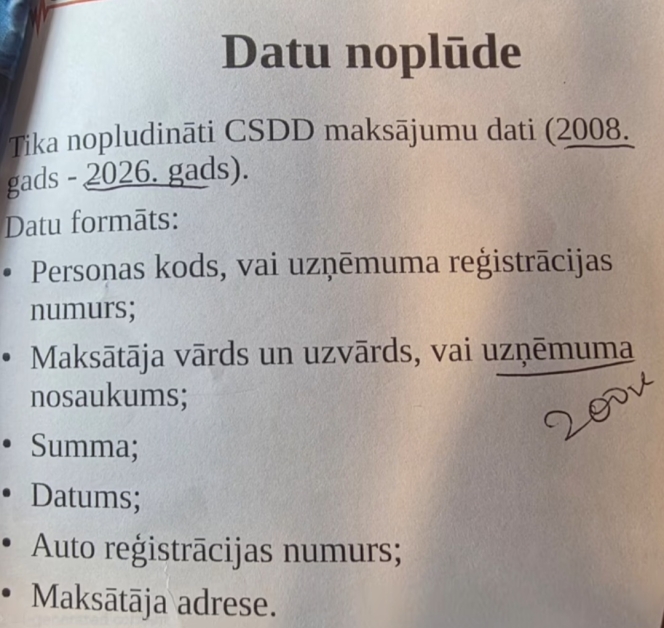
Tehniski varēja to izdarīt man kaut kur ir ļoti vecs CSDD konts kuram pat varu samainīt paroli, un vēl nesen tas tehniski bija strādājošs, bez kādiem īpašiem papildinājumiem. Bet ikdienā šādu autentifikācijas veidu jau sen netiku lietojis.
Sekas pa lielam nekādas, bet CSDD vajadzētu atņemt tiesības iekasēt komisiju par maksājumu veikšanu par sodu, tad ilgāk atcerēsies ka infrastruktūra prasa kapitālieguldījumus … ja reiz par to ņem piķi …
Un … varbūt pat labi ka noplūda - būs kādai daļai labs treniņš un iespēja paklausīties kā krāpnieki lohojas … kamēr vēl nav satrenējušies paši un satrenējuši mākslīgo intelektu.
P.S. bet par un ap medicīnas sistēmu ir daudz piezīdušos lohu, kuri nesaprot un negrib saprast elementāru drošību. Bija kāds bariņš klientu no šīs sērijas pasūtījām ratā, jo pat negrasījas labot elementārus norādījumus par datu glabāšanas risinājuma parvaldības intrefeisa nelikšanu brīvi pieejamā internetā … UN tā noteikti nav unikāla situācija …
Kas vēl atcerās tādu lietu kā telefona grāmatas? Mūsdienu paranoiķi saķertu galvu, tur bija vārds, uzvārds, adrese un pat telefons norādīts.
Bet stāvlaukumu “apsaimniekotājiem” dzīres, varēs uzreiz sūtīt savas viltus līgumsodu vēstules upuriem. Principā uzreiz var visiem 1,2milj nosūtīt un lai pierāda, ka nav ēzeļi vai maksā.
Ieraksta autors pēc klikšķiem dzenoties ir galīgi aizmirsis par VID gadījumu. Apjoma ziņā šis to nepārspēj.
Es saprotu, ka @anonimikis par saviem vārdiem vispār neatbild. Tik pļūtī kaut ko savās iedomās, nepārvaldot ne tēmu, ne loģiku, ko var redzēt vairākos ierakstos.
Pasaule ir sačakarējusies meistarībā - izrādas ka vadošie “vadītāji” nav atbildīgi par uzņēmumu kiberdrošību ( pieņemot ka jamie par kaut ko vispār ir finansiāli atbildīgi). Vēsi var pieņemt lēmumu neinvestēt drošībā un/vai aplikāciju/softa uzturēšanā un tāpat izšļūks sveikā:
Tesla ir viens no tiem uzņēmumiem kas mauc ārā zaļus uzlabojumus rekordtempā, un tur atrast caurumus ar AI palīdzību nebūs sevišķi grūti. Varbūt drusku palīdz fats ka jamie var ātri “izgrūst pa vārtiem" jaunu ielāpu … pieņemot ka lietotāji to pieļauj …
P.S. cita starpā pavisam nesen izlaistajā OpenSSH 10.3p1 kas ir nonācis jūlija distributīvos ir ieviesusies kļūda, kas neļauj SSH sesijā mainīt paroli ( kā gadījumā ja jaunam lietotājam uzliek parametru “change password at next login”), un tas labojot citu drošibas problēmu.